요청에서 감사까지, 하나의 콘솔로
빗장의 세 제품은 같은 정책 엔진과 같은 감사 기록 위에서 동작합니다. 권한을 요청하는 사람, 승인하는 사람, 감사하는 사람이 서로 다른 도구를 오가지 않도록 흐름 전체를 한 화면에 모았습니다.
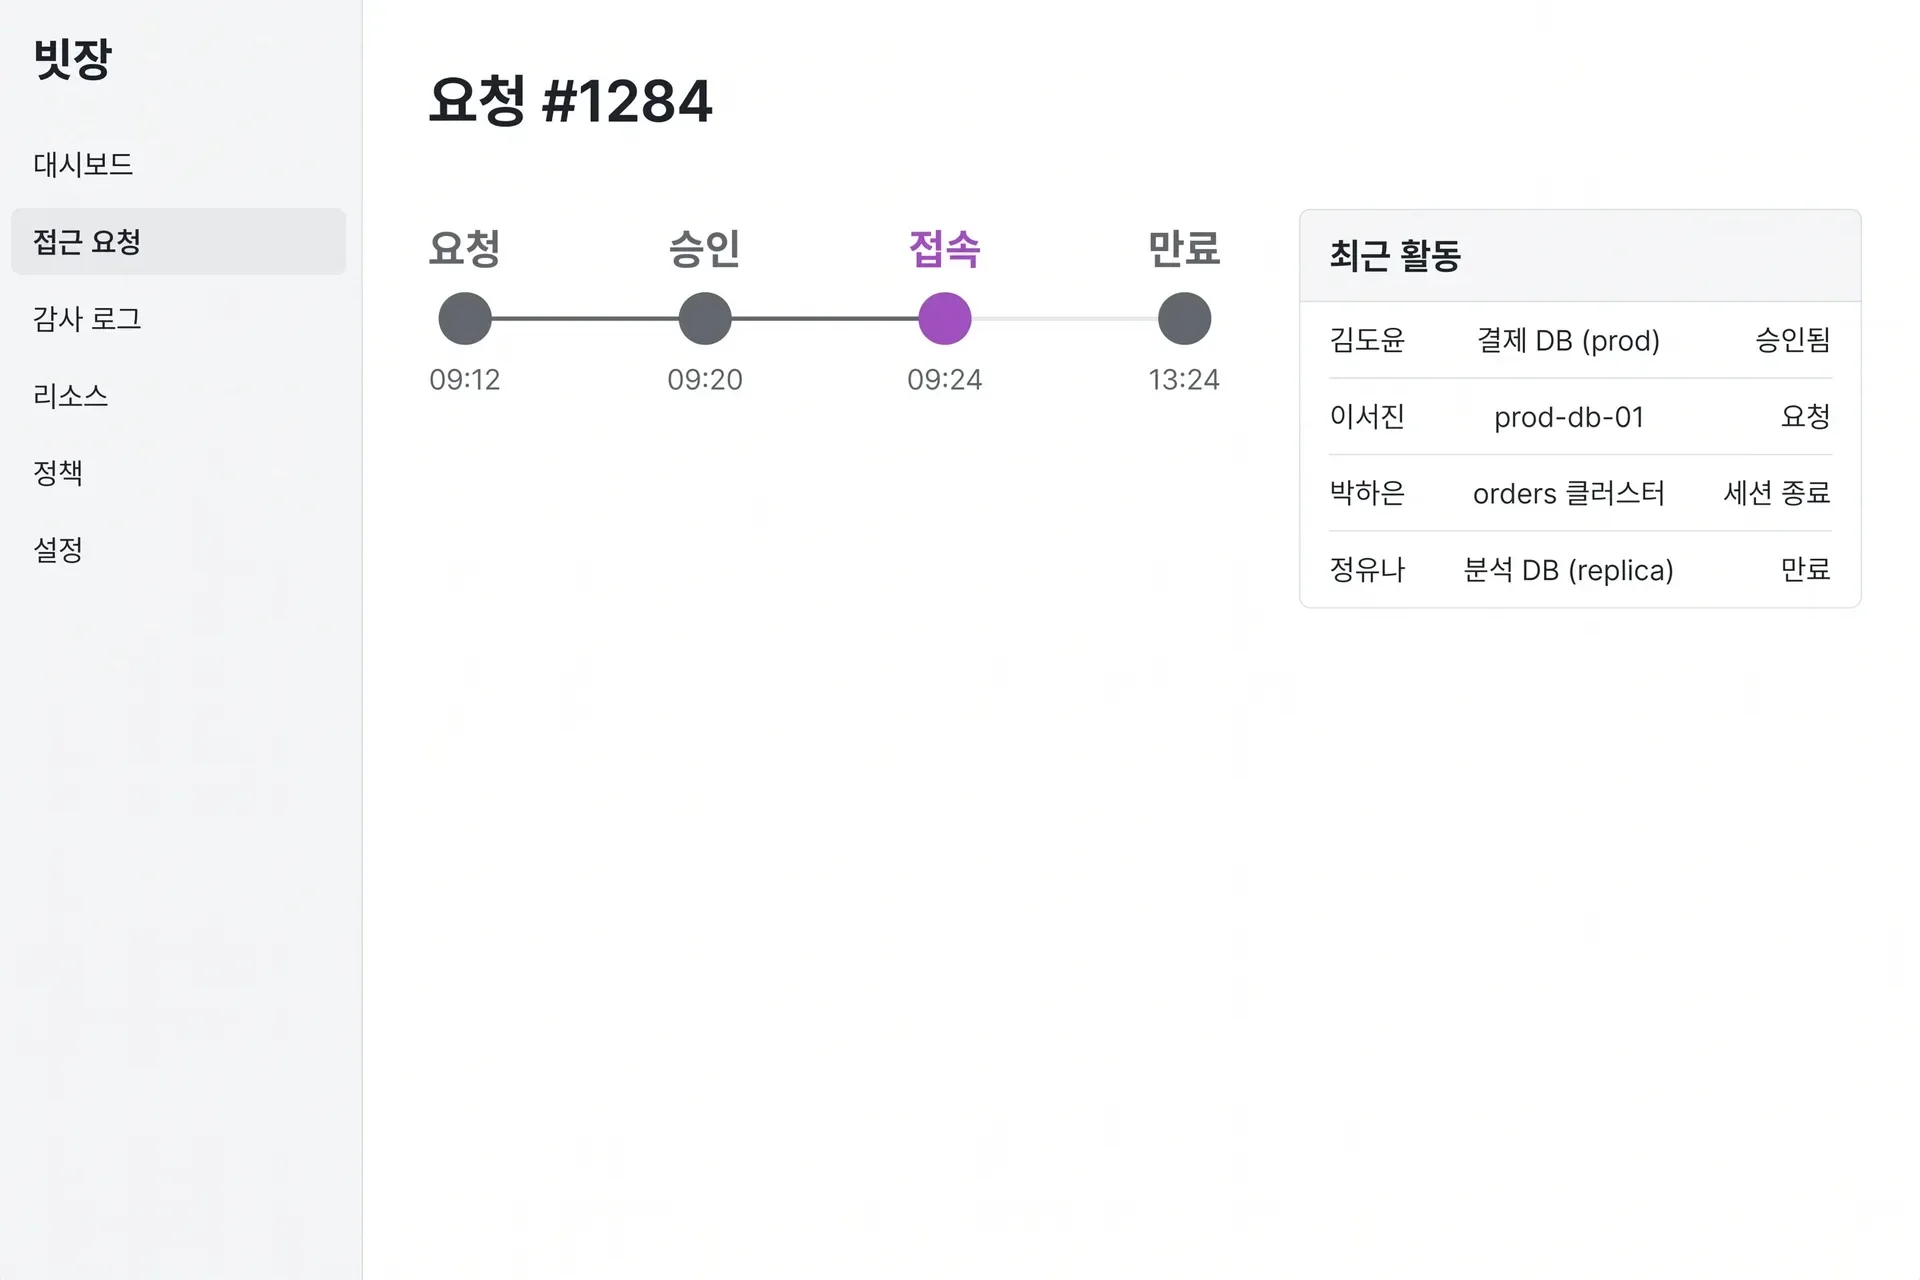
접근이 열리고 닫히는 네 단계
모든 제품이 같은 순서를 따르기 때문에, 정책도 기록도 한 번만 설계하면 됩니다.
- 01
요청
필요한 시스템과 범위, 사용 기간과 사유를 적어 권한을 요청합니다. 자주 쓰는 요청은 템플릿으로 저장해 둡니다.
- 02
승인
요청은 정해 둔 결재선에 따라 팀장이나 보안 담당자에게 전달되고, 메신저 알림에서 바로 승인하거나 반려할 수 있습니다.
- 03
접속·실행
승인된 범위 안에서만 접속이 열립니다. 위험도가 높은 쿼리나 명령, 에이전트의 쓰기 호출은 실행 직전에 한 번 더 확인합니다.
- 04
기록·보고
기간이 끝나면 권한은 자동으로 회수되고, 요청부터 실행까지의 흐름이 한 건의 기록으로 묶여 감사 보고서로 내보내집니다.
모든 제품에 들어 있는 기능
요청·승인 워크플로
모든 제품사유와 기간을 받는 요청 양식, 다단계 결재선, 메신저 승인까지 기본으로 제공합니다. 반복 요청은 템플릿으로 한 번에 처리합니다.
기간이 정해진 권한
모든 제품모든 권한에는 만료 시각이 붙습니다. 연장은 다시 요청해야 하므로, 쓰지 않는 권한이 조용히 쌓이지 않습니다.
세션 녹화와 재생
빗장 액세스서버와 웹 애플리케이션 세션을 화면 그대로 기록하고, 명령어나 URL로 검색해 원하는 순간부터 재생합니다.
정책 시뮬레이션
모든 제품새 정책을 적용하기 전에 지난 30일의 실제 접근 기록에 대입해, 누가 막히고 누가 새로 허용되는지 미리 확인합니다.
민감정보 차단
빗장 데이터 가드 · 빗장 AI 게이트조회 결과와 AI 요청에 섞인 개인정보를 탐지해 가리거나, 외부 모델로 전송되기 전에 요청 자체를 멈춥니다.
감사 보고서 내보내기
모든 제품감사 범위와 기간을 고르면 요청·승인·실행 기록이 정리된 보고서가 만들어집니다. 원본 기록과 대조할 수 있는 검증값이 함께 붙습니다.
연결되는 시스템
목록에 없는 사내 시스템도 표준 프로토콜을 지원한다면 연결할 수 있습니다. 도입 전 기술 검토에서 연결 방식을 함께 확인해 드립니다.
- PostgreSQL데이터베이스
- MySQL데이터베이스
- MongoDB데이터베이스
- Redis데이터베이스
- Kubernetes서버·컨테이너
- SSH 서버서버·컨테이너
- RDP 서버서버·컨테이너
- SAML 2.0ID·인증
- OpenID ConnectID·인증
- SCIM 2.0ID·인증
- 메신저 웹훅알림·AI
- MCP 서버알림·AI