데이터베이스 접근
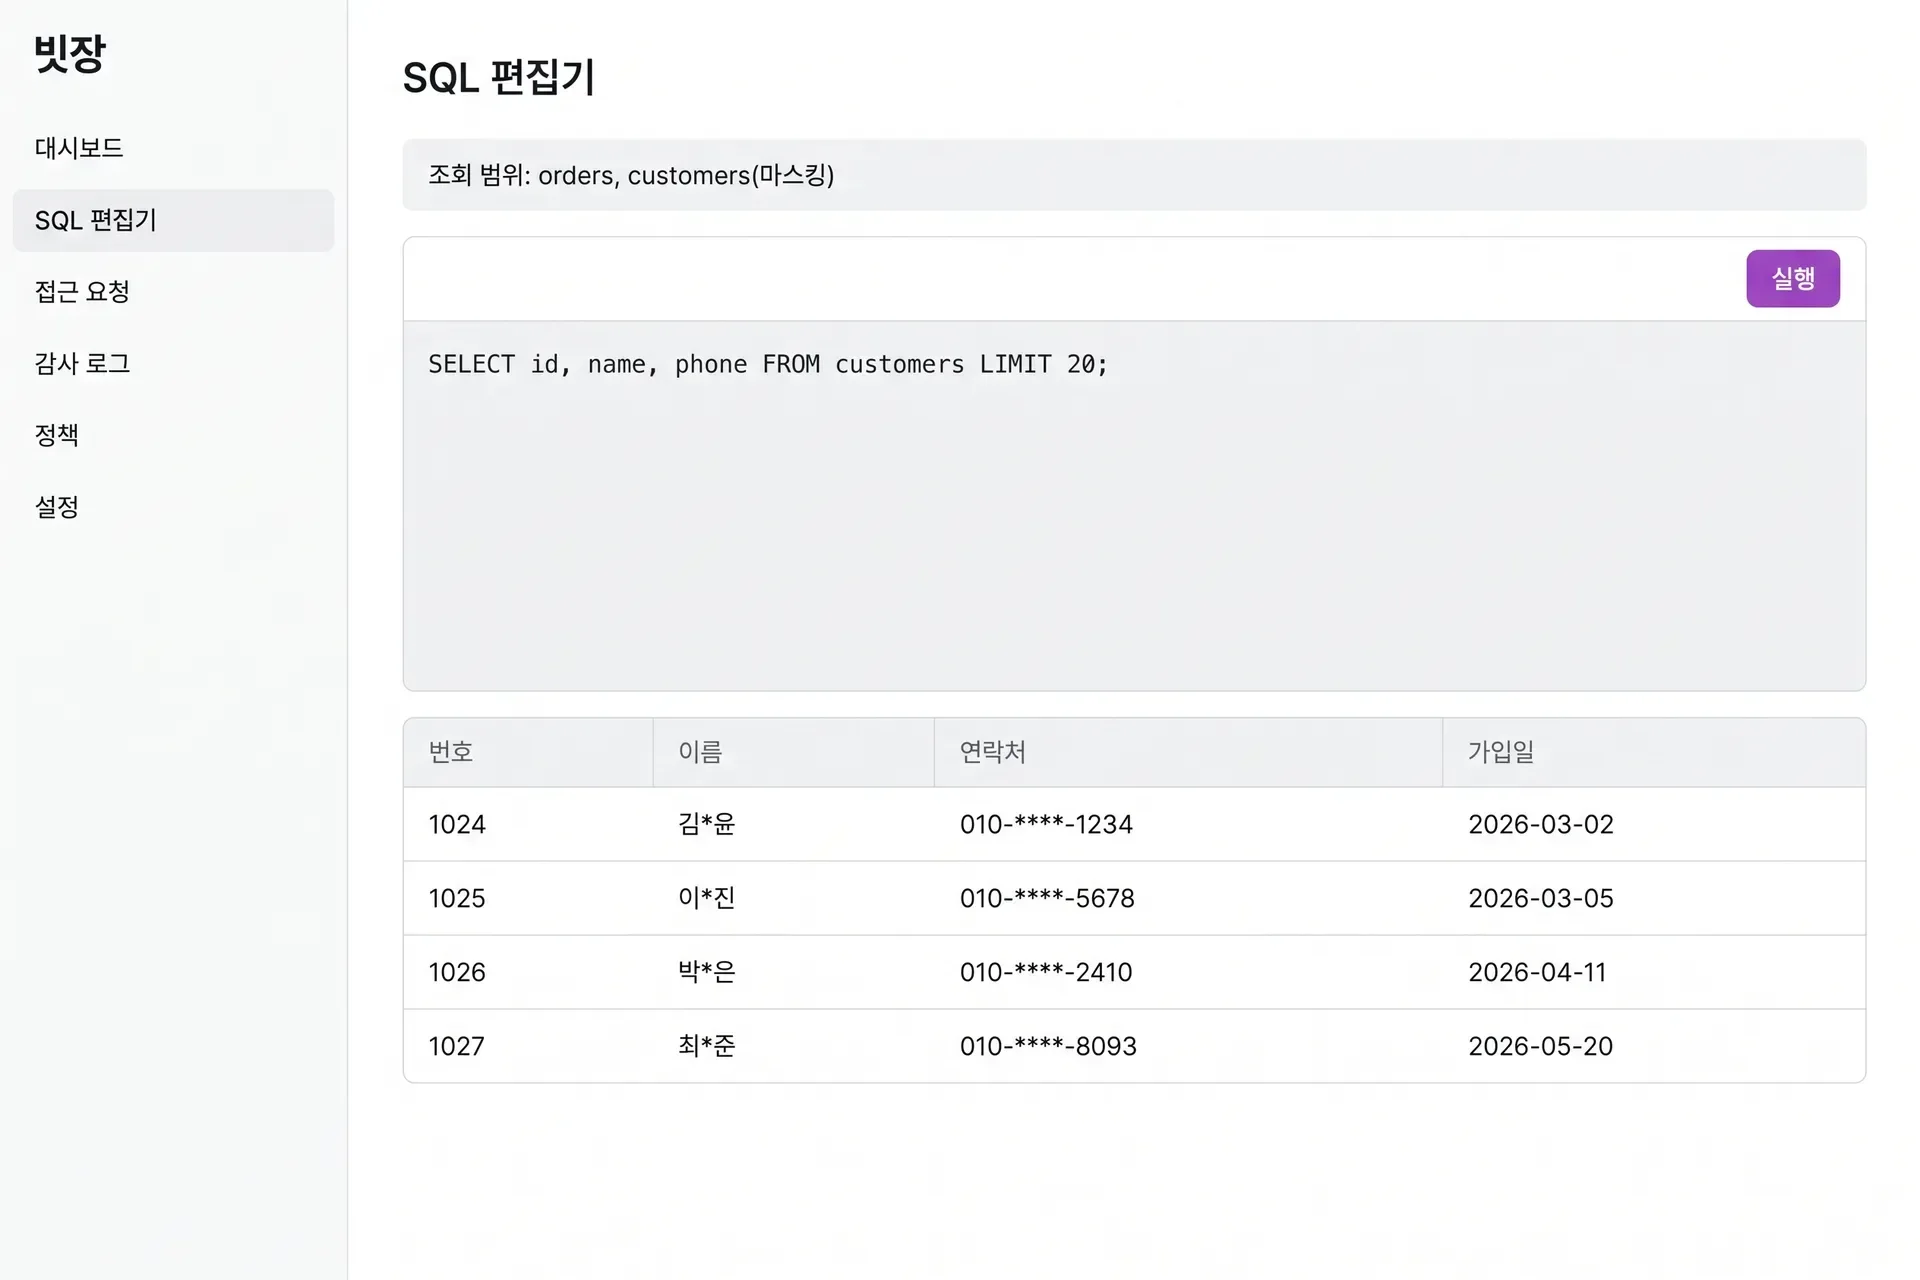
PostgreSQL, MySQL, MongoDB 같은 주요 데이터베이스에 개인 계정 없이 접속합니다. 테이블과 컬럼 단위로 조회 범위를 제한하고, 대량 변경이나 삭제 쿼리는 실행 전에 승인을 받도록 설정할 수 있습니다.
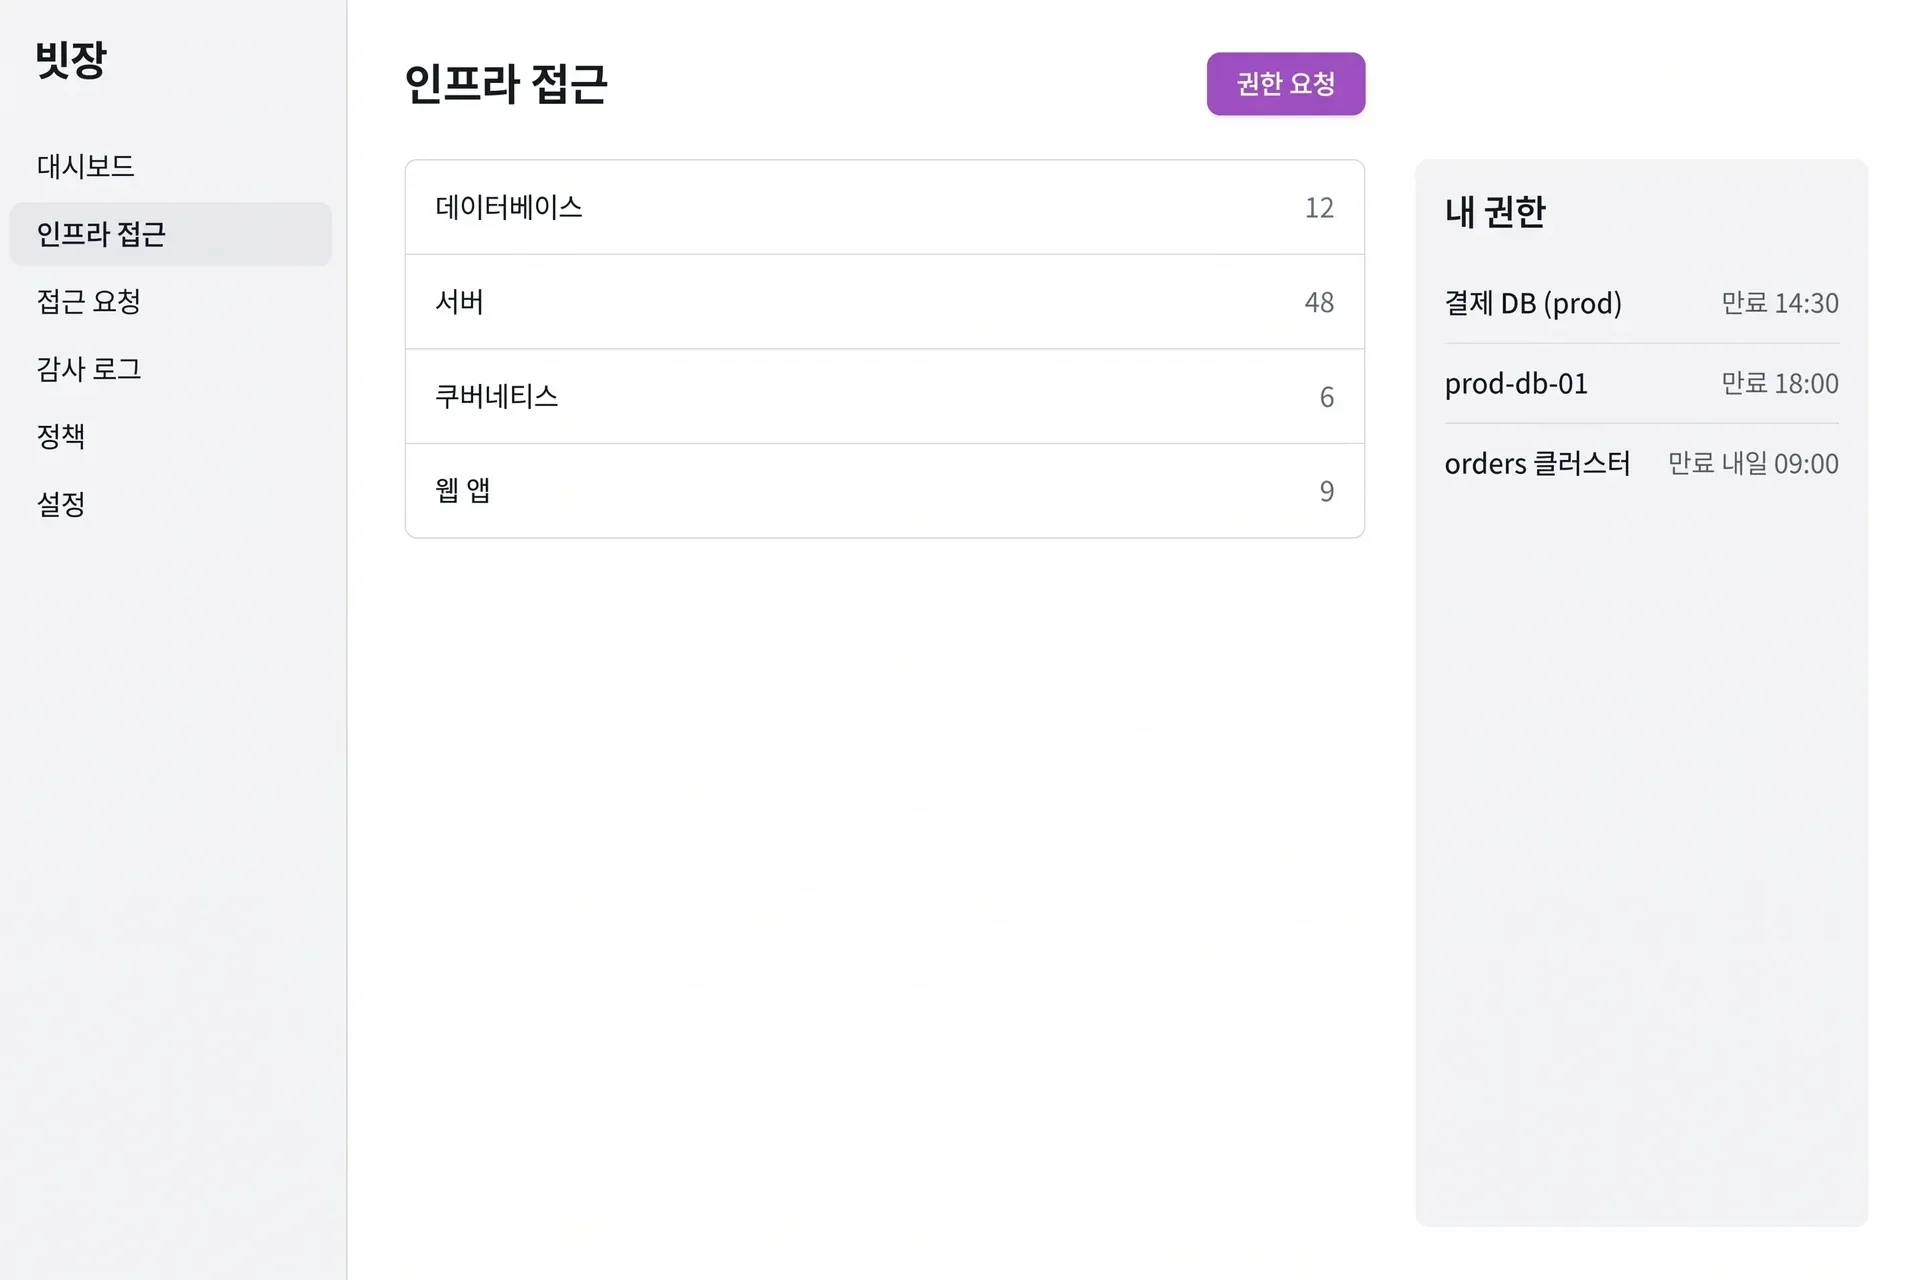
빗장 액세스는 흩어진 공유 계정과 방화벽 규칙 대신 사람·역할·시간 단위의 정책으로 인프라 접근을 다룹니다. 승인된 범위 안에서만 접속이 열리고, 기간이 끝나면 자동으로 닫히며, 그 사이의 모든 활동은 다시 재생할 수 있는 기록이 됩니다.
보안팀의 통제와 개발팀의 속도가 서로를 막지 않도록 설계했습니다.
상시 계정 대신 요청과 승인으로 권한을 발급하고, 정해 둔 시간이 지나면 자동으로 회수합니다. 퇴사나 부서 이동 뒤에 남던 유령 권한이 사라집니다.
데이터베이스·서버·쿠버네티스·웹 애플리케이션을 같은 정책 문법으로 관리합니다. 시스템마다 다른 관리 콘솔을 오가지 않아도 됩니다.
누가 언제 어떤 근거로 무엇을 실행했는지 쿼리·명령·세션 단위로 남기고, 감사 범위와 기간에 맞춰 보고서로 내보냅니다.
PostgreSQL, MySQL, MongoDB 같은 주요 데이터베이스에 개인 계정 없이 접속합니다. 테이블과 컬럼 단위로 조회 범위를 제한하고, 대량 변경이나 삭제 쿼리는 실행 전에 승인을 받도록 설정할 수 있습니다.
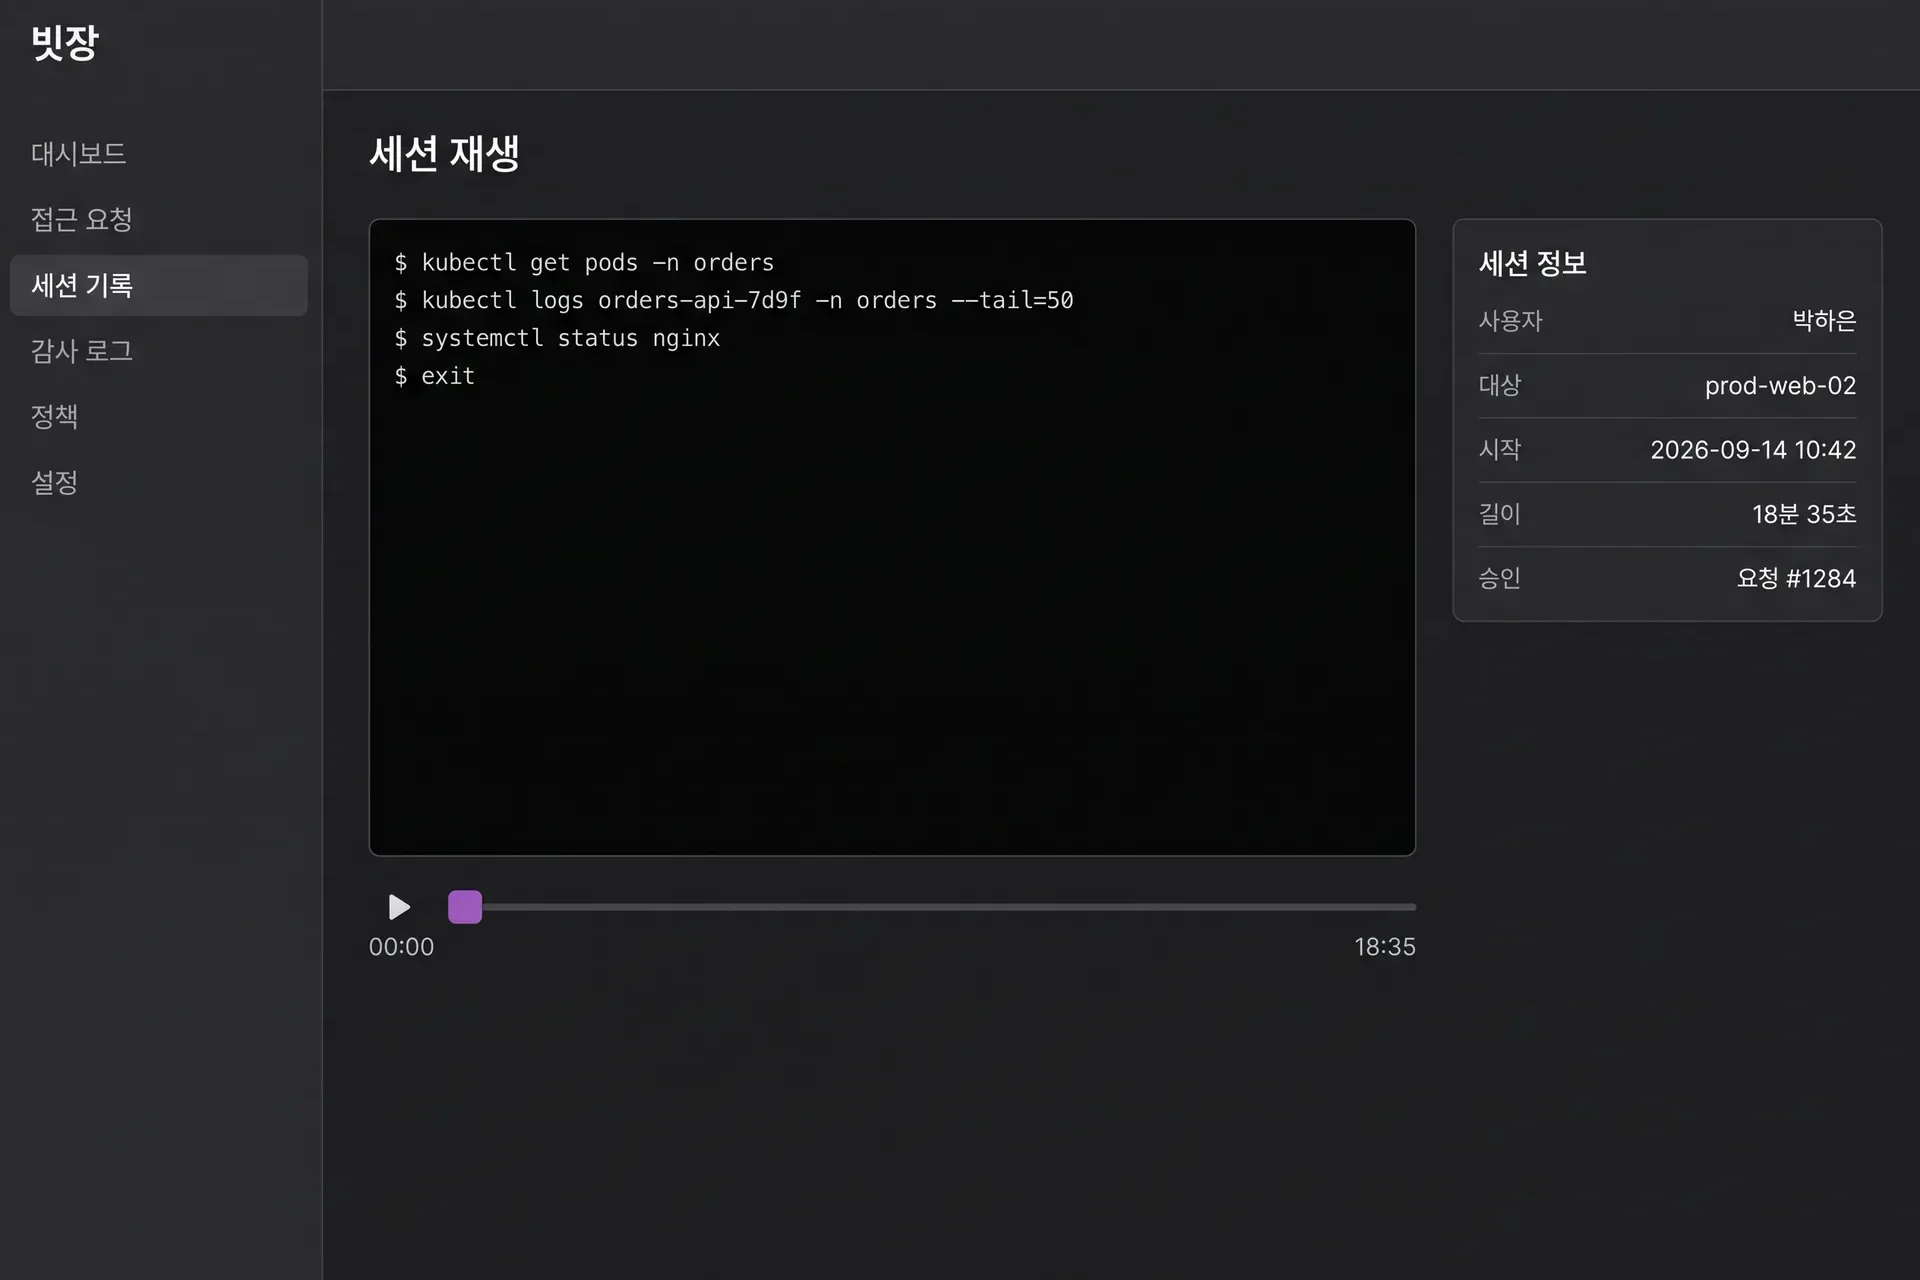
SSH·RDP 서버와 쿠버네티스 클러스터 접근을 역할에 따라 부여합니다. 실행한 명령과 클러스터 요청은 세션 단위로 기록되고, 필요하면 당시 화면 그대로 재생해 확인합니다.
사내 관리자 페이지와 SaaS 콘솔 접속을 통제하고 활동을 기록합니다. 화면에 드러나는 개인정보는 가리고, 파일 내려받기 같은 행동은 정책으로 막을 수 있습니다.
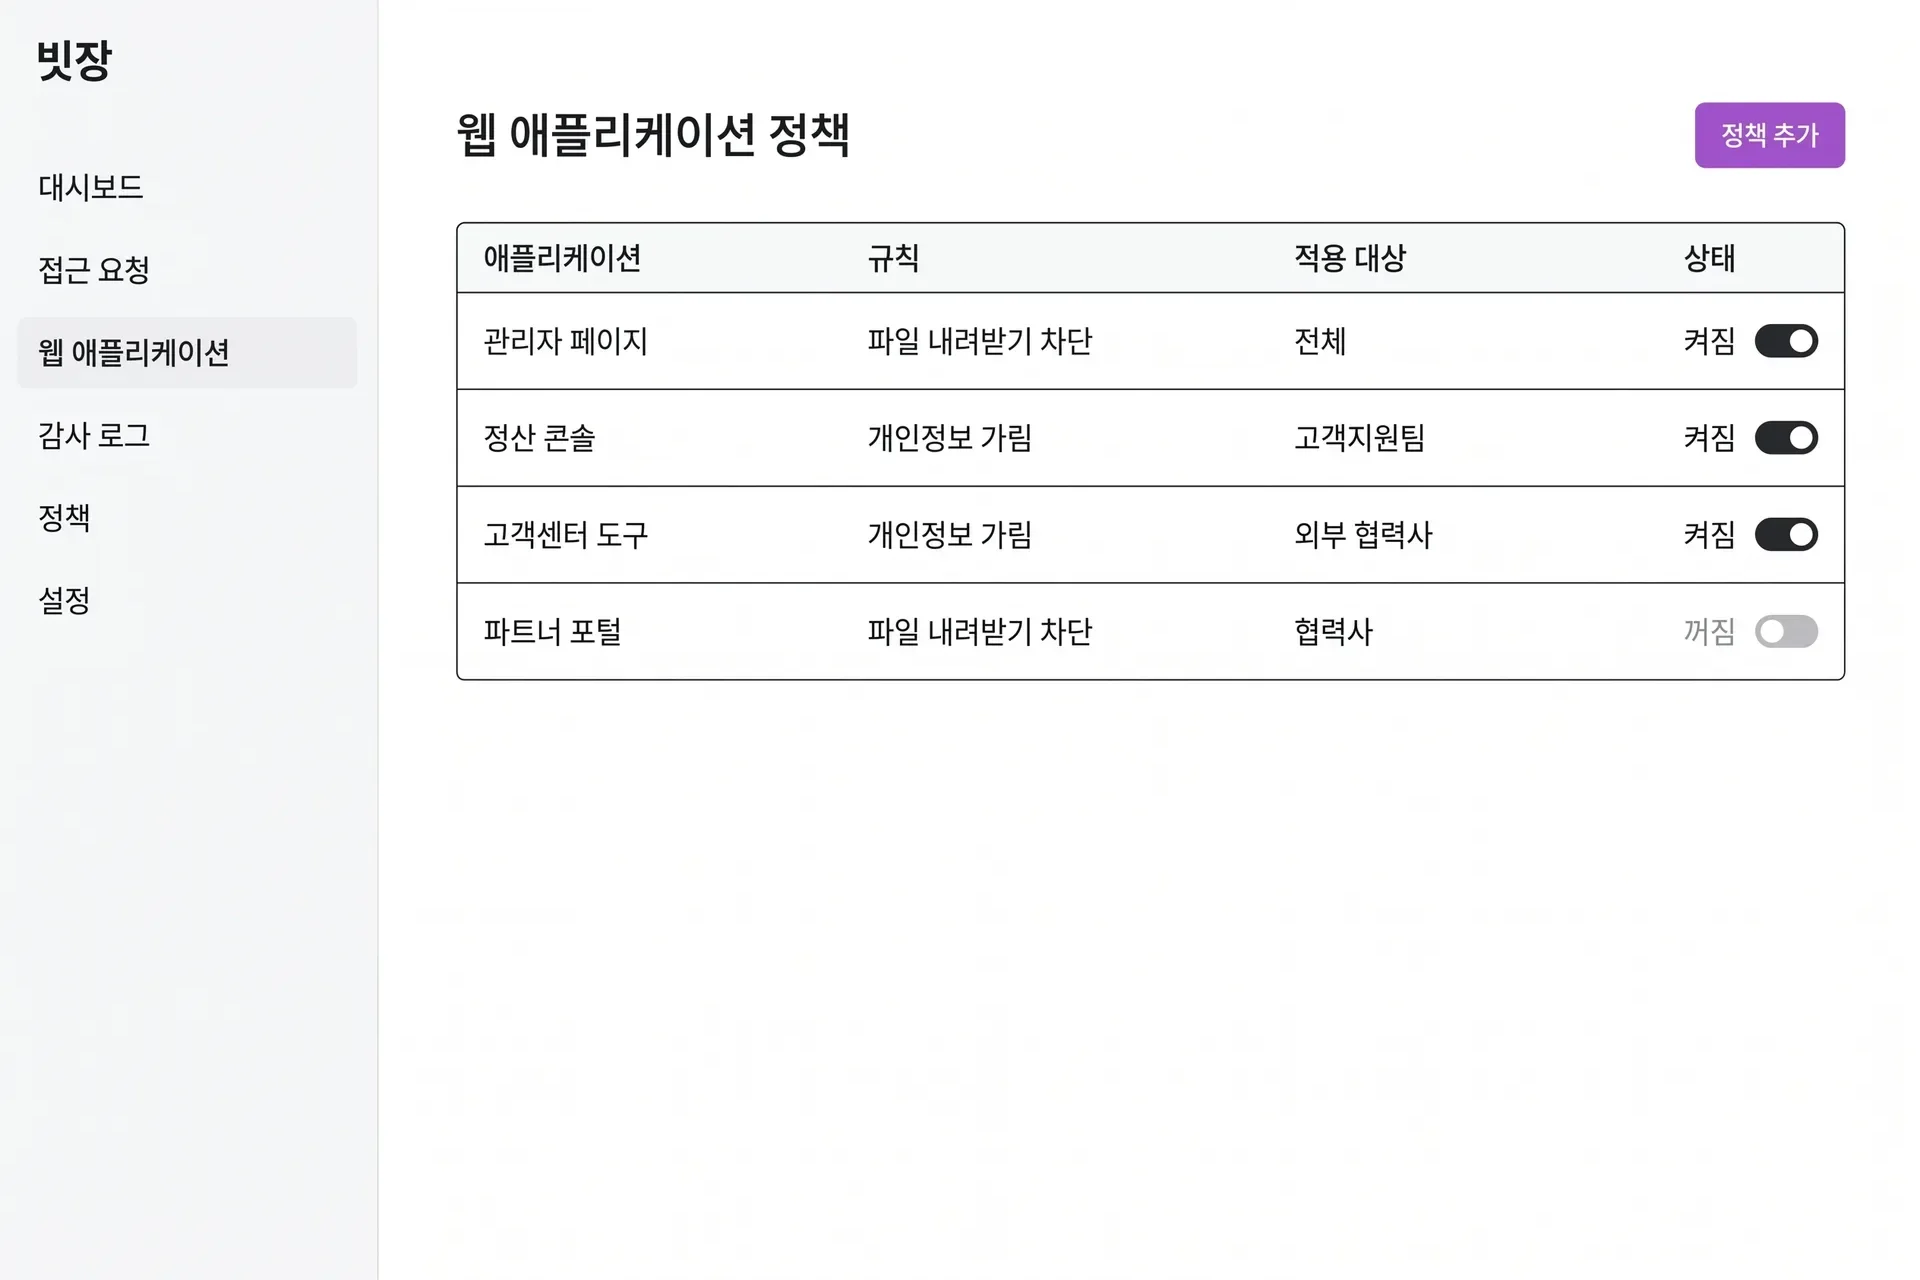
표준 프로토콜로 연결되는 시스템 목록과 연동 방식은 기능 페이지에서 한눈에 볼 수 있습니다.
연동 목록 보기