민감정보 자동 탐지
패턴 규칙과 문맥 분석을 함께 써 오탐을 줄이고, 새로 만든 테이블이나 올라온 문서도 다음 스캔에서 자동으로 분류합니다.
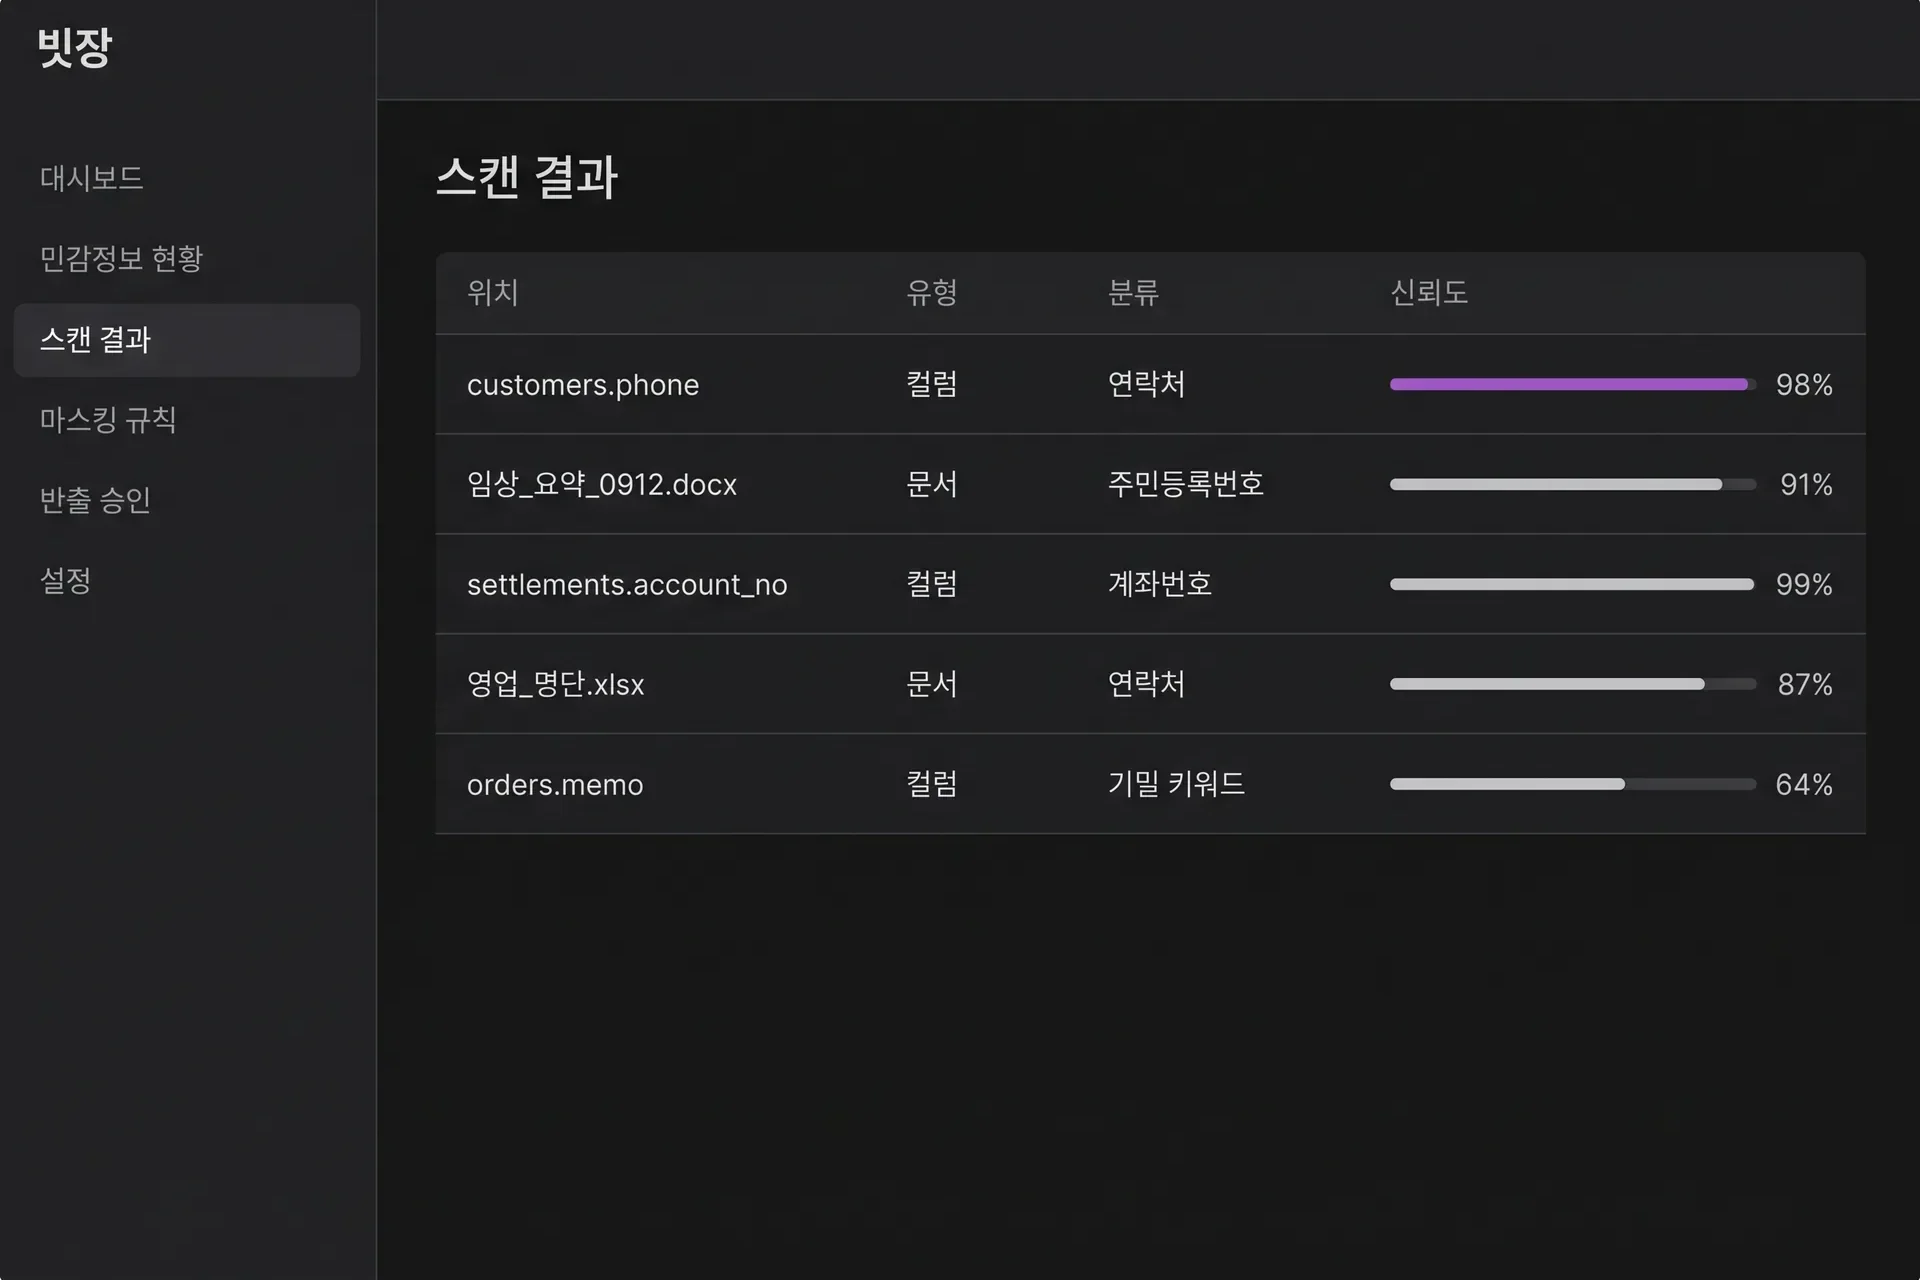
데이터 가드는 어디에 민감정보가 있는지 모르는 상태에서 시작하는 보호를 끝냅니다. 스캔으로 위치를 찾고, 분류 기준에 마스킹 정책을 연결하고, 반출이 일어날 때마다 누가 무엇을 가져갔는지 남깁니다.
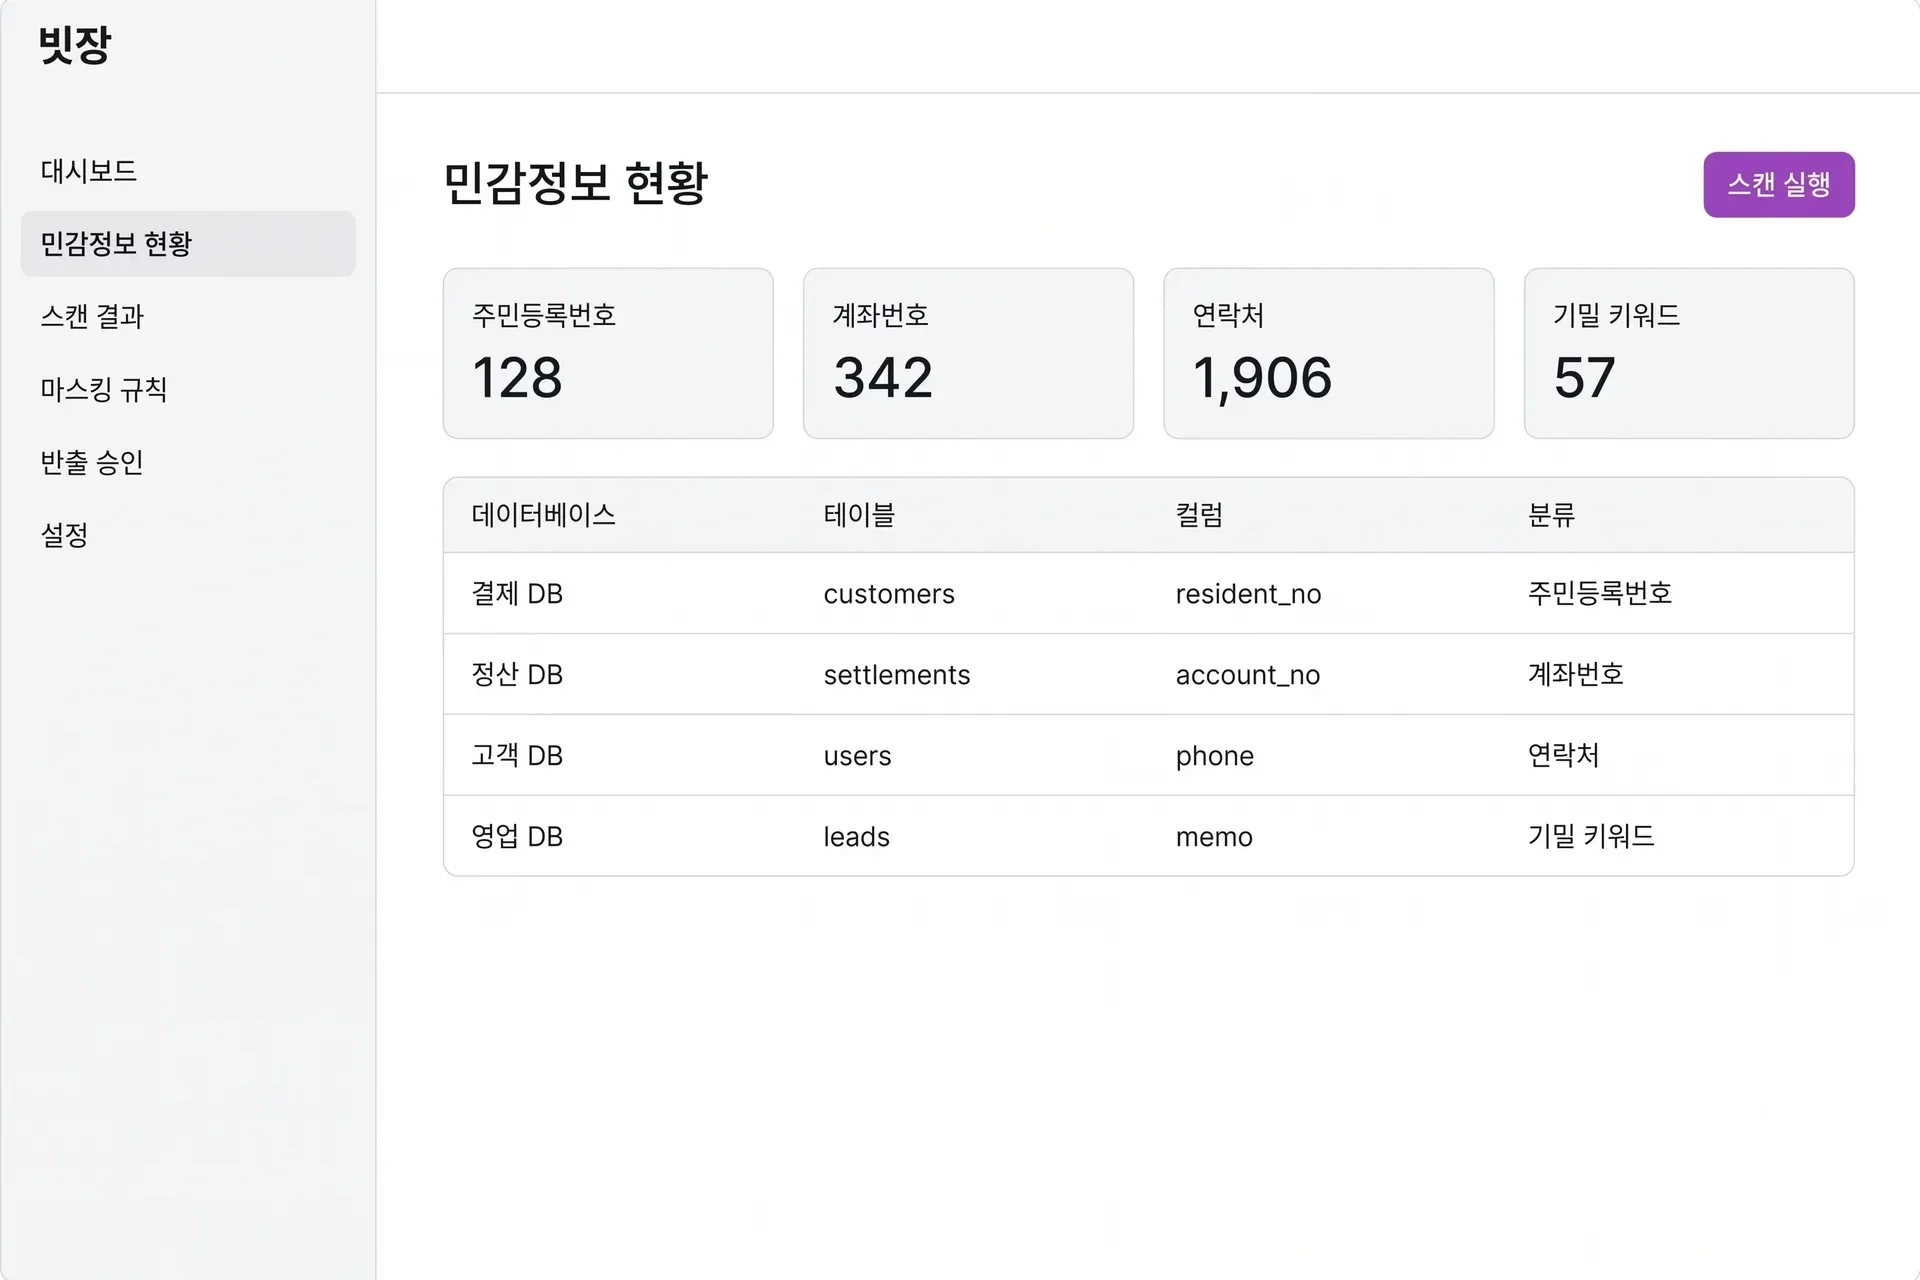
원본 데이터는 그대로 두고, 보는 사람에 따라 다르게 보여 줍니다.
주민등록번호, 계좌번호, 연락처 같은 개인정보와 사내 기밀 키워드를 데이터베이스 컬럼과 문서에서 주기적으로 찾아 목록으로 만듭니다.
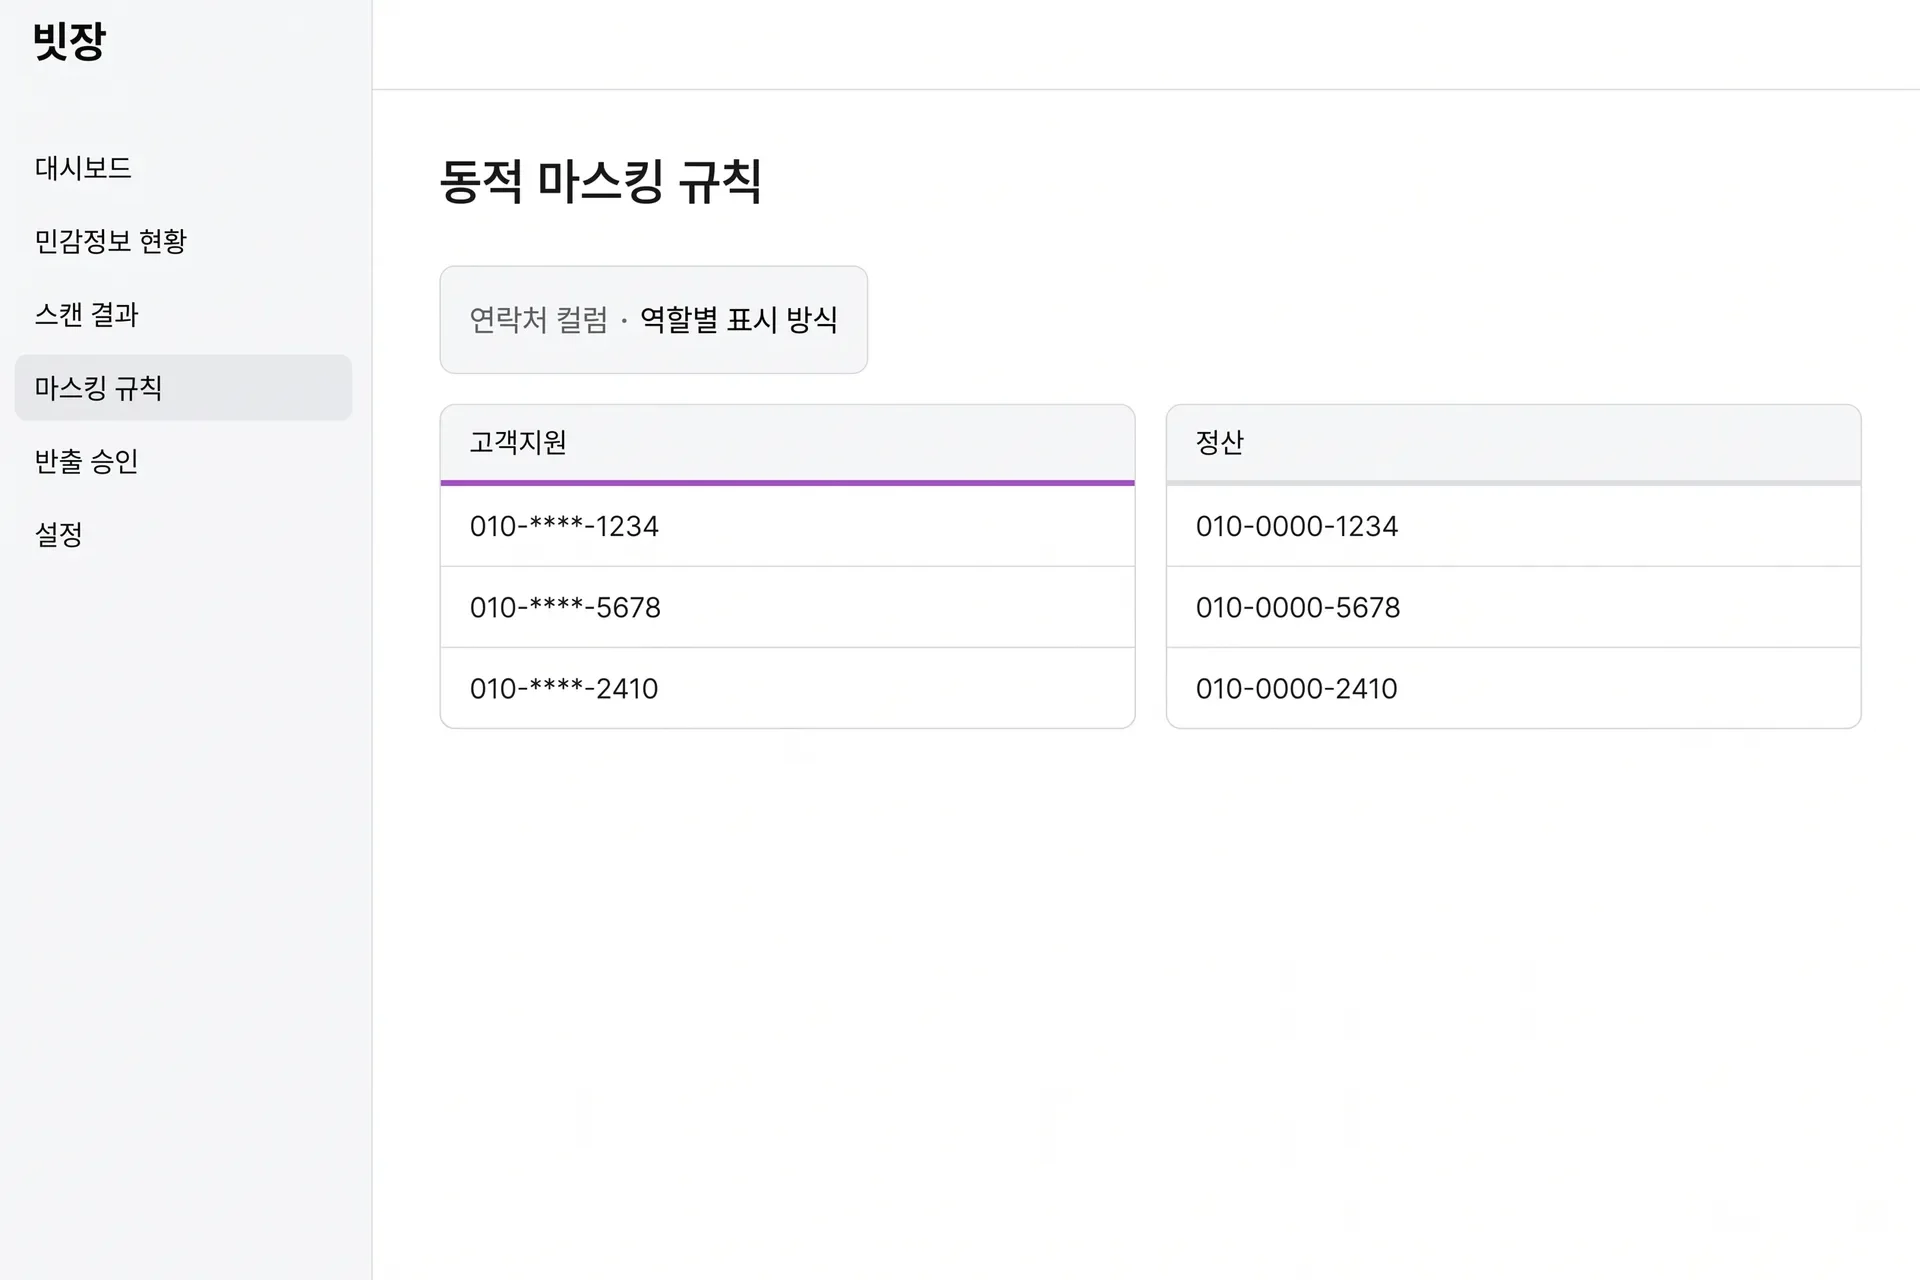
저장된 데이터는 건드리지 않고 조회하는 순간에 가립니다. 같은 테이블이라도 고객센터에는 뒷자리만, 정산팀에는 전체를 보여 주도록 역할마다 다르게 설정합니다.
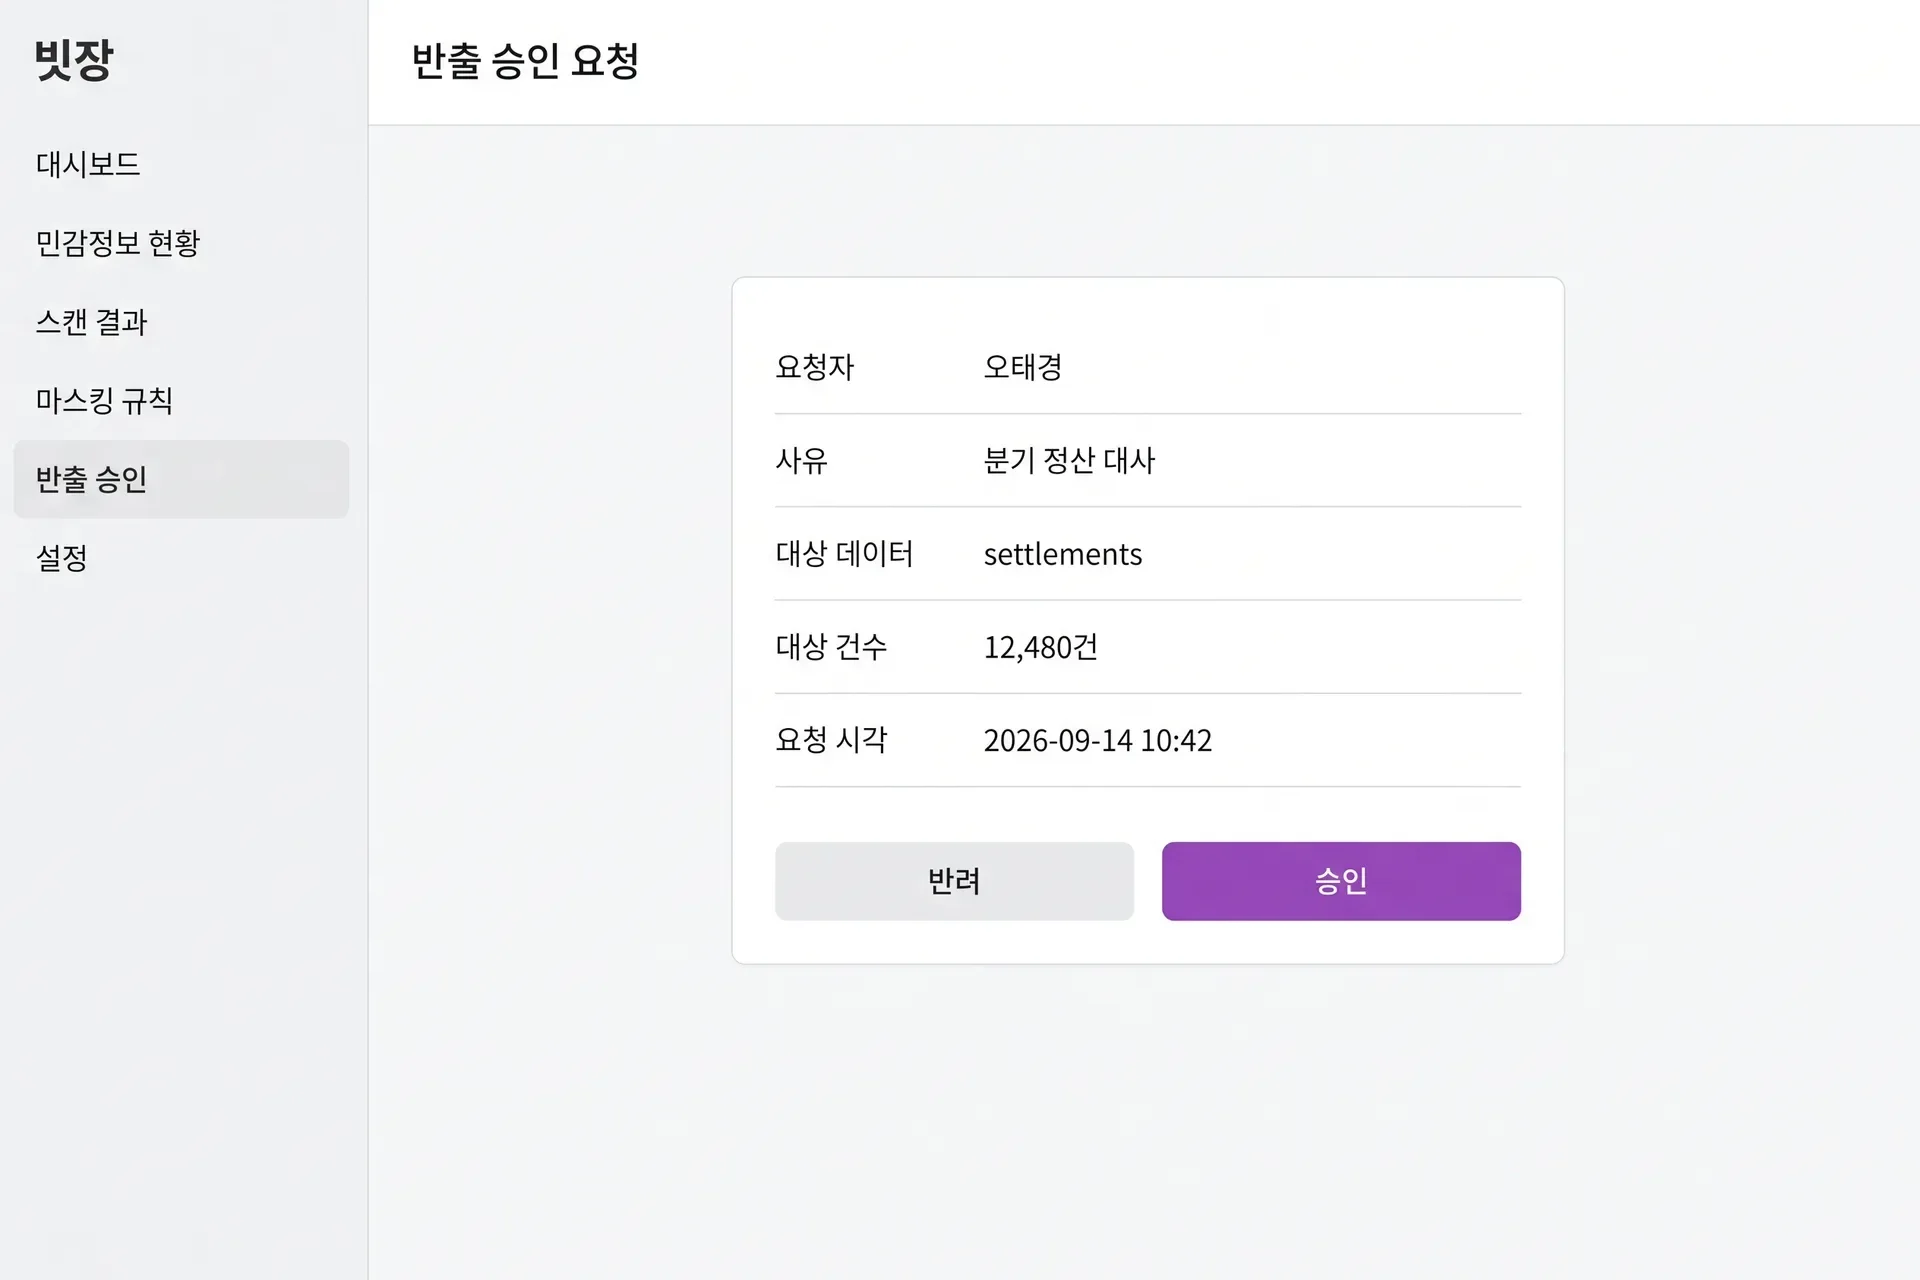
대량 내려받기와 외부 전송은 사유 입력과 승인을 거치게 하고, 반출된 파일마다 요청자와 시각을 기록합니다.
패턴 규칙과 문맥 분석을 함께 써 오탐을 줄이고, 새로 만든 테이블이나 올라온 문서도 다음 스캔에서 자동으로 분류합니다.
컬럼 분류에 마스킹 규칙을 연결해 두면, 조회하는 사람의 역할에 따라 결과가 자동으로 가려집니다. 예외 열람은 기간을 정해 승인합니다.
기준 건수를 넘는 결과 내보내기와 외부 공유는 승인 요청으로 바뀌고, 승인자는 요청 사유와 대상 데이터를 한 화면에서 검토합니다.
표준 프로토콜로 연결되는 시스템 목록과 연동 방식은 기능 페이지에서 한눈에 볼 수 있습니다.
연동 목록 보기